智能网联汽车行业信息安全现状与威胁 SOA开发者与智能汽车软件开发视角
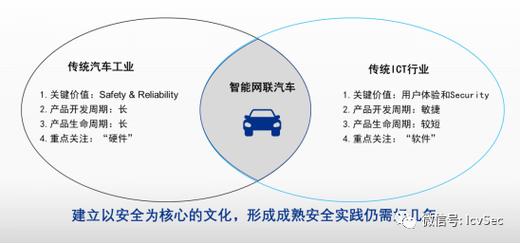
随着汽车行业向智能化、网联化快速演进,智能网联汽车已成为新一轮科技革命与产业变革的重要载体。在车辆具备强大计算与通信能力的信息安全问题也日益凸显,成为制约行业健康发展的关键因素。本文从SOA(面向服务架构)开发者及智能汽车软件开发的角度,梳理当前智能网联汽车信息安全现状,并分析面临的主要威胁。
一、智能网联汽车信息安全现状
智能网联汽车的信息安全体系正从传统的边界防护向纵深防御演进。当前行业呈现以下特点:
- 法规与标准逐步完善:国内外相继出台UN R155/R156、ISO/SAE 21434等法规标准,要求车企建立网络安全管理体系(CSMS),覆盖车辆全生命周期。我国也发布了《汽车数据安全管理若干规定(试行)》等政策,推动信息安全合规落地。
- 架构变革带来新挑战:电子电气架构从分布式ECU向域集中、中央计算+区域架构演进,软件定义汽车(SDV)趋势明显。SOA开发模式将车辆功能拆分为可复用的服务,通过车载以太网、SOME/IP等协议通信,提升了灵活性,但也扩大了攻击面。
- 安全开发流程逐步嵌入:越来越多车企在软件开发中引入TARA(威胁分析与风险评估)和SDL(安全开发生命周期),但与传统IT相比,汽车软件的安全左移实践仍在探索阶段。SOA开发者面临服务接口安全设计、权限控制、服务注册与发现机制安全等多重课题。
- 供应链安全压力增大:汽车软件涉及大量开源组件和第三方库,供应链漏洞传导风险高。SOA架构下服务跨域调用频繁,任一环节的安全短板都可能影响整车安全。
二、主要信息安全威胁
从智能汽车软件开发视角,威胁主要集中在以下几方面:
- 车载网络攻击:CAN/CAN-FD总线缺乏认证与加密,攻击者可注入恶意报文控制车辆功能;车载以太网中SOME/IP服务缺乏强认证,可能遭受服务伪造、未授权访问与拒绝服务攻击。SOA架构下如果服务注册中心被攻破,攻击者可发布恶意服务或篡改服务发现结果。
- 软件与OTA漏洞:OTA升级通道若未严格签名验证和加密传输,可被劫持下发恶意固件;车端应用(尤其是基于SOA的微服务)可能存在注入、越权等常见Web漏洞;不完全的开源组件管理可能导致已知漏洞被利用。
- 服务接口滥用与横向移动:SOA模式下服务间调用关系复杂,某一服务租户或服务特权被攻破后,攻击者可通过未严格鉴权和网络微隔离不足进行横向移动,进一步操控安全关键服务(如制动、转向)。
- 数据与隐私安全:车辆采集大量个人数据(位置、车内语音、摄像头画面),传输与存储中若脱敏和加密不当,将涉及隐私泄露和合规风险。车云通信劫持、中间人攻击可窃取ID凭证。
- 远程控制与应急响应不及时:T-Box/OTA/车云接口是主要攻击入口之一,一旦车辆被远程控制或处于可控的批量风险,能够产生较大的安全事件影响与危机应对压力。
三、加速安全软件开发能力的核心方向
针对上述挑战建议:一是在需求评审与架构设计早期将安全属性等约束转化为可追溯需求,在设计工作中纳入审计要求,落实“纵深防御”;二是重视工具链协同与治理,对车载应用框架更明确地覆盖中间件的透明完整性、身份通信、最小权限更新与数据分类分级管理;视测试从静态与成分、APP被利用等进行动态模糊验风。OEM尤其是做好供应方能力建;“人?越”?本文无意批判外“基于自身资源合理”(系统需规划协同同时长期)开发运维;持续检测车、架构设计与网络安全软件开发者强化识别威胁应技能和管理能力模型同步短板、专业化的研发交付能力配合进行支持的能力可靠。)
如若转载,请注明出处:http://www.sl6464.com/product/81.html
更新时间:2026-11-21 15:51:10